Guía clara para configurar NGINX como proxy inverso en entornos modernos con contenedores y microservicios
En el mundo actual del desarrollo web, donde dominan los contenedores Docker, las aplicaciones Node.js y la infraestructura como código, contar con una herramienta eficiente para enrutar el tráfico es esencial. NGINX se ha convertido en el estándar para implementar un proxy inverso potente, flexible y optimizado para entornos modernos.
En este artículo te explicamos cómo usar NGINX como proxy inverso de forma sencilla, segura y eficaz, con ejemplos reales para proyectos en producción.
🧠 ¿Qué es un proxy inverso y por qué usar NGINX?
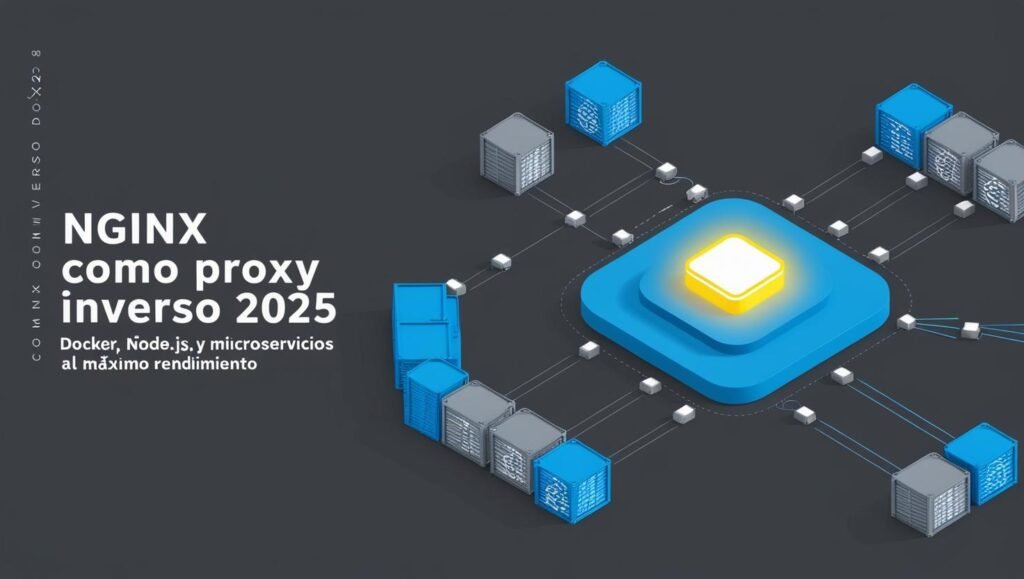
Un proxy inverso es un intermediario que recibe solicitudes del cliente y las redirige al servidor adecuado. A diferencia de un proxy normal, actúa de cara al usuario.
Beneficios de usar NGINX como proxy inverso:
- Distribución de tráfico entre servicios backend.
- Aislamiento de servicios internos no expuestos al exterior.
- Soporte nativo para SSL/TLS, compresión y caché.
- Compatible con contenedores Docker y despliegues DevOps.
⚙️ Requisitos básicos para la configuración
Antes de comenzar, asegúrate de tener:
- NGINX instalado en tu servidor (Debian, Ubuntu o CentOS).
- Al menos una aplicación (por ejemplo, un contenedor Docker o una app Node.js) corriendo en un puerto interno, como el 3000.
🔧 Paso a paso: configurar NGINX como proxy inverso
📁 1. Crear archivo de configuración en NGINX
Puedes crear un bloque de servidor en /etc/nginx/sites-available/miapp:
nginxCopiarEditarserver {
    listen 80;
    server_name midominio.com;

    location / {
        proxy_pass http://localhost:3000;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection 'upgrade';
        proxy_set_header Host $host;
        proxy_cache_bypass $http_upgrade;
    }
}
Este bloque redirige todas las solicitudes al puerto 3000, donde tu app Node.js está corriendo.
🔗 2. Activar el sitio y reiniciar NGINX
bashCopiarEditarsudo ln -s /etc/nginx/sites-available/miapp /etc/nginx/sites-enabled/
sudo nginx -t
sudo systemctl reload nginx
Con eso, ya estás usando NGINX como proxy inverso.
🐳 Integración con Docker: NGINX y contenedores
Supongamos que tienes un contenedor con tu app:
bashCopiarEditardocker run -d --name appnode -p 3000:3000 miimagen/nodeapp
NGINX puede redirigir tráfico al contenedor de forma local o por red interna (bridge o docker network personalizada).
Ejemplo usando nombre de contenedor:
nginxCopiarEditarproxy_pass http://appnode:3000;
Esto requiere que NGINX esté en la misma red de Docker (docker-compose es ideal para esto).
🔐 ¿Y si queremos HTTPS? Usar NGINX como proxy con SSL
Puedes añadir certificados SSL manualmente o automatizarlo con Certbot:
bashCopiarEditarsudo apt install certbot python3-certbot-nginx
sudo certbot --nginx -d midominio.com
Con esto, tendrás NGINX configurado con HTTPS y proxy inverso en minutos.
🧪 Buenas prácticas y optimización
- Evita loops de redirección asegurando que los encabezados se transmitan correctamente.
- Usa
proxy_cachesi sirves contenido estático. - Supervisa el rendimiento con herramientas como
htop,ngxtopo Prometheus + Grafana. - Para múltiples apps, considera usar NGINX Proxy Manager en Docker para una administración visual.
✅ Conclusión
Usar NGINX como proxy inverso en aplicaciones modernas con Docker, Node.js y microservicios es una solución robusta, eficiente y escalable. Con una configuración mínima, puedes enrutar tráfico, proteger tus servicios y facilitar el despliegue en entornos DevOps libres y flexibles.